Secure Autonomous Agent Runtime Makin Penting di 2026, Sistem AI Mandiri Dibekali Sandbox dan Batas Akses

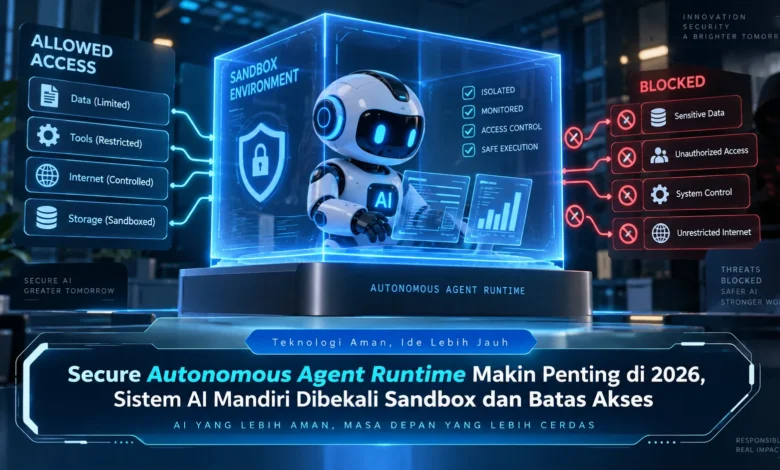
Perkembangan agen AI pada 2026 membuat sistem kecerdasan buatan semakin mampu menjalankan tugas secara mandiri, mulai dari mengolah dokumen, menggunakan aplikasi, hingga berinteraksi dengan berbagai layanan digital. Kemampuan tersebut menghadirkan efisiensi besar, tetapi juga menimbulkan kebutuhan keamanan yang lebih serius ketika agen memperoleh akses ke data dan sistem penting. Secure Autonomous Agent Runtime menjadi salah satu pendekatan yang relevan untuk menjawab tantangan tersebut melalui sandbox, pengaturan izin, pembatasan sumber daya, dan pemantauan aktivitas. Perubahan ini menunjukkan bahwa perkembangan TEKNOLOGI AI tidak hanya berfokus pada model yang semakin pintar, tetapi juga pada lingkungan yang memastikan agen dapat bekerja secara terkendali.
Agen Otonom Membutuhkan Lingkungan Eksekusi yang Aman
Sistem eksekusi terkontrol untuk agen AI dapat dipahami sebagai fondasi eksekusi tempat sistem otonom melakukan pekerjaannya. Berbeda dari chatbot sederhana, agen otonom dapat memanggil berbagai tool, melakukan perubahan terhadap informasi, bahkan mengelola workflow bertahap untuk menuntaskan sebuah pekerjaan.
Fleksibilitas agen yang semakin besar membuat pengamanan pada level runtime menjadi penting. Apabila sistem memperoleh privilege berlebihan, aktivitas yang tidak diharapkan dapat menimbulkan perubahan yang tidak diperlukan. Oleh sebab itu, perkembangan TEKNOLOGI agen AI perlu disertai mekanisme pengamanan sejak tahap eksekusi.
Lingkungan Terisolasi Mengurangi Risiko Eksekusi
Sandbox menjadi salah satu komponen penting dalam arsitektur Secure Autonomous Agent Runtime. Dengan lingkungan terisolasi, aktivitas agen dapat dijalankan dalam ruang terbatas sehingga penggunaan sumber daya komputasi dapat diatur menggunakan kebijakan tertentu.
Sebagai contoh, agen yang hanya membutuhkan akses terhadap data tertentu tidak harus diberikan izin terhadap semua direktori. Runtime dapat membuka folder yang diperlukan saja, kemudian menolak akses ke area lainnya. Strategi keamanan ini membantu memperkecil dampak kesalahan.
Hak Akses Minimum Membuat Agen Lebih Terkendali
Selain membatasi ruang eksekusi, pengaturan hak akses dapat membantu menetapkan tindakan apa saja yang diizinkan bagi AI. Pendekatan izin seperlunya berarti agen diberikan privilege secukupnya untuk menjalankan instruksi yang diberikan.
Sebuah agen, misalnya, dapat mendapat akses melihat dokumen tanpa izin menghilangkannya, atau boleh menggunakan API tertentu tanpa mengakses layanan lain. Ketika agen akan menjalankan aktivitas penting, runtime dapat mengharuskan konfirmasi manusia sebelum perubahan diterapkan. Dengan pembatasan tersebut, otonomi AI dapat diterapkan sambil mempertahankan kontrol keamanan.
Akses Tool dan Jaringan Perlu Dikendalikan
Sistem agentic masa kini sering terhubung dengan banyak layanan untuk menyelesaikan pekerjaan. Perangkat tambahan tersebut dapat berupa database, browser, API, penyimpanan, atau aplikasi bisnis. Ketika jumlah koneksi meningkat, semakin penting pula menentukan batas penggunaannya.
Runtime yang terkontrol dapat mengatur tool mana yang boleh dipanggil, alamat tujuan yang diizinkan, serta jenis data yang boleh dikirim. Kontrol tersebut dapat mencegah akses eksternal yang tidak sesuai sekaligus menjaga fungsi utama agen.
Log dan Audit Membantu Mengawasi Agen AI
Perlindungan sistem otonom tidak hanya berhenti pada mekanisme sandbox, tetapi juga memerlukan observability yang memadai. Aktivitas penting agen dapat direkam sebagai jejak audit sehingga administrator dan developer dapat mengetahui tindakan yang dilakukan.
Log aktivitas tersebut dapat merekam berbagai aktivitas, operasi pada sumber daya, komunikasi dengan sistem lain, serta aktivitas yang diblokir. Apabila ditemukan aktivitas yang menyimpang, tim dapat menelusuri kronologi dengan lebih mudah. Observability tersebut menjadi komponen penting dalam tata kelola TEKNOLOGI modern.
Kontrol Sumber Daya Mencegah Agen Berjalan Tanpa Batas
Selain mengendalikan akses data, secure runtime juga dapat mengendalikan kapasitas yang tersedia bagi sistem otonom yang sedang berjalan. Pengaturan sumber daya ini dapat mencakup durasi eksekusi, memori, penyimpanan, dan kapasitas pemrosesan.
Pembatasan semacam ini penting apabila proses berjalan terlalu lama atau mengonsumsi kapasitas secara tidak wajar. Sistem dapat menghentikan proses setelah batas tertentu sehingga stabilitas infrastruktur lebih terjaga. Strategi pengamanan tersebut membuat keamanan tidak hanya berkaitan dengan permission, tetapi juga mencakup stabilitas operasional.
Rangkuman Secure Autonomous Agent Runtime
Lingkungan eksekusi terkontrol menjadi semakin dibutuhkan ketika sistem agentic mampu menjalankan semakin banyak pekerjaan. Isolasi lingkungan, pembatasan permission, pengawasan jaringan, batas sumber daya, serta audit dapat membentuk sistem perlindungan yang lebih menyeluruh sehingga agen mampu menyelesaikan tugas sambil mengikuti kebijakan keamanan.
Arah baru ini menegaskan bahwa masa depan TEKNOLOGI AI tidak sekadar mengejar model yang semakin kuat, tetapi juga berkaitan dengan cara agen berinteraksi dengan dunia digital secara bertanggung jawab. Untuk pengembang maupun perusahaan, memahami secure runtime dapat membantu menyiapkan sistem yang lebih matang. Pembaca juga dapat terus mempelajari pendekatan sandbox dan permission terbaru karena bidang ini akan terus berkembang.