Mengenal Windows Execution Containers, Teknologi yang Bisa Mengubah Cara Aplikasi Dijalankan

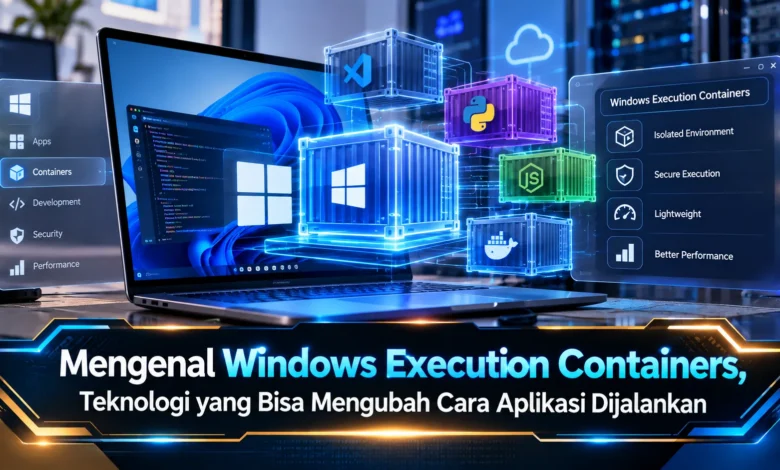
Perkembangan Windows tidak hanya terlihat dari perubahan antarmuka atau hadirnya fitur baru, tetapi juga dari cara sistem operasi mengelola aplikasi di balik layar. Salah satu konsep yang menarik perhatian adalah Windows Execution Containers, yaitu pendekatan yang mengarah pada pemisahan lingkungan eksekusi agar aplikasi dapat berjalan dengan batas yang lebih terkontrol. Gagasan ini menarik karena berpotensi meningkatkan keamanan, menjaga stabilitas sistem, dan memberikan cara baru dalam mengelola perangkat lunak. Jika dikembangkan secara luas, teknologi berbasis isolasi seperti ini dapat ikut membentuk cara aplikasi Windows dijalankan pada masa mendatang.
Mengenal Windows Execution Containers
Windows Execution Containers secara sederhana dapat dipahami sebagai mekanisme yang menghadirkan lingkungan eksekusi yang lebih terisolasi bagi aplikasi atau proses tertentu. Daripada membiarkan setiap aplikasi mengakses secara bebas dengan berbagai bagian sistem, mekanisme isolasi dapat berpotensi mengatur sumber daya dan komponen yang dapat diakses oleh aplikasi. Pendekatan ini membuat aktivitas perangkat lunak lebih mudah dipisahkan dari lingkungan utama sistem operasi.
Dalam konteks Windows, teknologi isolasi dapat memiliki manfaat yang cukup luas. Proses tertentu dapat ditempatkan dalam lingkungan dengan kebijakan akses tersendiri, sehingga interaksinya terhadap file, jaringan, proses lain, atau bagian sensitif sistem dapat dibatasi. Pendekatan semacam ini menjadi penting ketika sistem operasi harus menangani semakin banyak aplikasi dengan karakter penggunaan yang berbeda.
Mekanisme Pemisahan Aplikasi dalam Sistem Windows
Secara konseptual, container menjadi area eksekusi terkendali tempat aplikasi dijalankan. Sistem kemudian dapat menentukan sumber daya apa yang boleh digunakan oleh proses di dalamnya. Aturan tersebut dapat melibatkan akses ke penyimpanan, jaringan, memori, proses lain, serta komponen sistem tertentu. Dengan cara ini, aplikasi tidak harus memiliki akses luas terhadap berbagai komponen sistem.
Pemisahan semacam ini berpotensi membantu Windows dalam mengendalikan dampak apabila sebuah aplikasi mengalami kesalahan. Apabila suatu proses mengalami masalah, dampaknya secara ideal dapat lebih terlokalisasi di dalam lingkungan tempat proses tersebut berjalan. Prinsip inilah yang membuat teknologi container penting untuk dieksplorasi sebagai bagian dari strategi keamanan.
Keamanan Menjadi Manfaat Penting
Keuntungan yang paling menarik dari isolasi aplikasi adalah peningkatan kontrol keamanan. Ketika sebuah aplikasi hanya memperoleh akses terhadap sumber daya yang memang dibutuhkan, peluang aplikasi tersebut untuk mengakses bagian lain dari sistem dapat dikurangi. Model pembatasan tersebut selaras dengan strategi pengamanan sistem yang berusaha mengurangi akses yang tidak diperlukan.
Walaupun begitu, isolasi bukan berarti sistem menjadi otomatis aman dari setiap ancaman. Teknologi container dapat dianggap sebagai bagian dari strategi keamanan yang melengkapi pembaruan keamanan, pengelolaan izin, perlindungan identitas, serta mekanisme keamanan lainnya. Pendekatan berlapis tersebut dapat membantu menciptakan lingkungan komputasi yang semakin terlindungi.

Potensi Lingkungan Eksekusi Terisolasi terhadap Ekosistem Aplikasi Windows
Bila lingkungan terisolasi semakin banyak digunakan, cara aplikasi dieksekusi dapat menjadi lebih terstruktur. Perangkat lunak mungkin tidak lagi selalu diperlakukan sebagai proses yang memiliki hubungan luas terhadap lingkungan utama. Sebagai alternatif, setiap aplikasi atau kelompok proses berpotensi memiliki lingkungan dengan kebijakan eksekusi tersendiri.
Pendekatan tersebut bisa menawarkan keuntungan dalam pengelolaan aplikasi. Gangguan akibat interaksi antaraplikasi dapat menjadi lebih sederhana untuk ditelusuri apabila lingkungan setiap beban kerja lebih terpisah. Dari perspektif pengguna, hasil akhirnya dapat berupa sistem yang lebih stabil, meskipun efektivitasnya tetap dipengaruhi oleh cara teknologi tersebut diterapkan.
Pengembang Berpotensi Memperoleh Model Pengembangan Baru
Bagi developer, konsep execution container berpotensi menghadirkan cara berbeda dalam menguji perangkat lunak. Lingkungan yang lebih terisolasi dapat mendukung tim pengembangan memahami komponen yang digunakan sebuah aplikasi. Pendekatan ini juga berpotensi mendukung proses pengujian karena aplikasi dijalankan dalam lingkungan yang memiliki konfigurasi lebih jelas.
Namun dalam praktiknya, perubahan menuju isolasi yang lebih terstruktur juga dapat memunculkan tantangan kompatibilitas. Perangkat lunak tertentu mungkin membutuhkan akses terhadap bagian sistem yang dibatasi dalam container. Pengembang mungkin harus menyesuaikan aplikasinya agar berfungsi secara optimal. Oleh sebab itu, keberhasilan teknologi container bukan hanya ditentukan sistem operasi, tetapi memerlukan adaptasi dari developer serta platform terkait.
Potensi Teknologi Container di Windows Semakin Menarik untuk Dipantau
Dalam perkembangan berikutnya, konsep execution container berpotensi digunakan dalam berbagai kebutuhan. Ruang eksekusi terkendali dapat digunakan untuk mendukung perangkat lunak tertentu, pengujian, keamanan, serta berbagai kebutuhan komputasi modern. Apabila penerapannya semakin baik, pengguna bisa menikmati manfaat tanpa harus mengetahui setiap proses di balik layar.
Keberhasilan pendekatan tersebut akan bergantung pada keseimbangan antara keamanan, performa, kompatibilitas, dan efisiensi sumber daya. Isolasi yang terlalu ketat dapat menimbulkan persoalan bagi aplikasi yang membutuhkan akses tertentu, sedangkan kontrol yang kurang memadai dapat membatasi manfaat keamanan. Oleh sebab itu, pengembangan teknologi ini membutuhkan pendekatan yang terukur agar manfaatnya dapat dirasakan tanpa mengganggu kompatibilitas secara berlebihan.
Penutup
Windows Execution Containers menghadirkan model modern dalam cara aplikasi beroperasi di dalam sistem. Dengan mengisolasi aplikasi atau proses ke dalam lingkungan yang memiliki batas lebih jelas, teknologi ini dapat mendukung meningkatkan keamanan, membatasi dampak gangguan, serta menciptakan sistem yang lebih terkontrol. Model isolasi tersebut sekaligus memperlihatkan bagaimana Windows dapat terus berevolusi dalam menangani perangkat lunak.
Meski penerapannya tetap menuntut perhatian terhadap kompatibilitas, performa, dan pengalaman pengguna, Windows Execution Containers layak untuk terus dipantau. Untuk pengguna dan pengembang, perkembangan ini berpotensi menghadirkan cara baru dalam menjalankan aplikasi secara lebih aman dan terstruktur. Jika melihat potensinya, apakah teknologi isolasi aplikasi seperti ini dapat menjadi bagian penting dari Windows masa depan? Bagikan pandangan Anda dan simak perkembangan teknologi Windows untuk mengetahui sejauh mana pendekatan ini diterapkan.