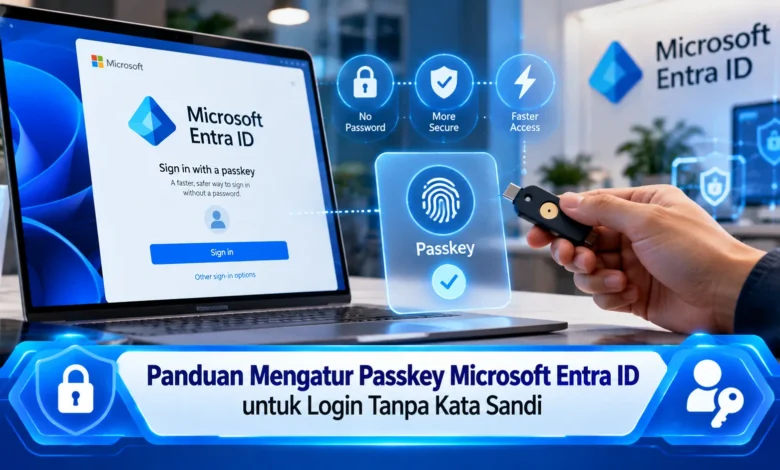
Keamanan akun digital menjadi semakin penting ketika berbagai aktivitas pekerjaan dan komunikasi bergantung pada layanan berbasis cloud. Microsoft Entra ID menghadirkan dukungan passkey sebagai metode autentikasi modern yang memungkinkan pengguna masuk ke akun tanpa mengetik kata sandi. Teknologi ini memanfaatkan standar FIDO2, sistem kriptografi, dan verifikasi perangkat untuk meningkatkan perlindungan terhadap pencurian kredensial serta serangan phishing. Pengguna dapat memanfaatkan Windows Hello, Microsoft Authenticator, atau kunci keamanan fisik sesuai kebijakan organisasi. Dengan memahami cara mengatur passkey Microsoft Entra ID, proses login dapat menjadi lebih praktis sekaligus memberikan perlindungan tambahan terhadap akses tidak sah.
Memahami Cara Kerja Passkey untuk Autentikasi Tanpa Kata Sandi
Teknologi passkey adalah mekanisme autentikasi berbasis kriptografi yang dikembangkan guna mengurangi ketergantungan terhadap kombinasi karakter rahasia ketika pemilik identitas melakukan autentikasi. Melalui platform pengelolaan identitas Microsoft, passkey menggunakan standar FIDO2 dan WebAuthn untuk memverifikasi identitas pengguna. Tidak seperti kredensial berbasis teks, sistem ini menggunakan dua kunci yang saling berkaitan. Kunci publik disimpan oleh sistem autentikasi, sedangkan bagian private key disimpan melalui penyedia passkey. Pendekatan kriptografi tersebut berperan mengurangi penyalahgunaan kredensial melalui phishing.
Manfaat penting dari passkey Microsoft Entra ID adalah perlindungan terhadap halaman login palsu. Pada sistem kata sandi, pengguna berpotensi memasukkan informasi rahasia pada website palsu. Melalui pendekatan passkey, autentikasi menggunakan pemeriksaan asal situs sehingga halaman penipuan tidak mudah memanfaatkan passkey. Tidak hanya dari sisi phishing, pengguna mampu melakukan verifikasi menggunakan PIN perangkat sesuai metode verifikasi yang tersedia. Mekanisme login modern ini memberikan keseimbangan antara kenyamanan penggunaan dan ketahanan terhadap pencurian kredensial. Namun demikian, passkey bukan jaminan keamanan mutlak.
Hal Penting Sebelum Menggunakan Teknologi Passkey Microsoft
Ketika mempersiapkan autentikasi tanpa kata sandi, pengguna sebaiknya memeriksa bahwa tim IT telah menyediakan metode passkey FIDO2 pada Microsoft Entra ID. Pengaturan awal tersebut merupakan tahap mendasar karena akun perusahaan yang dikelola mengikuti kebijakan autentikasi. Ketika metode passkey masih dibatasi, pengguna belum dapat memilih pilihan pendaftaran passkey pada menu informasi keamanan akun. Tidak hanya memperhatikan kebijakan akun, komputer atau smartphone juga sebaiknya memenuhi persyaratan teknologi FIDO2 dan fitur penguncian perangkat. Dalam proses registrasi pertama, pengguna biasanya harus melakukan verifikasi multifaktor atau MFA yang digunakan pada akun terkait. Melalui pemeriksaan awal ini, pengaturan autentikasi menjadi lebih terarah.
Platform identitas Microsoft menyediakan berbagai pilihan autentikator FIDO2 yang memiliki karakteristik berbeda. Metode yang dapat digunakan adalah passkey pada Windows yang menggunakan penyimpanan kredensial lokal Windows Hello. Kredensial Windows tersebut bersifat terikat pada perangkat. Alternatif lainnya, Microsoft Authenticator dapat menyimpan passkey pada Android atau iPhone yang memenuhi persyaratan sistem. Selain itu, kunci keamanan fisik FIDO2 tersedia sebagai alternatif bagi organisasi yang memerlukan autentikator khusus. Ketika administrator memberikan izin, passkey tersinkronisasi juga dapat menjadi pilihan. Oleh sebab itu, administrator perlu menetapkan konfigurasi berdasarkan kebijakan keamanan.
Cara Administrator Mengaktifkan Passkey di Microsoft Entra ID
Untuk pengelola identitas perusahaan, metode autentikasi FIDO2 perlu disiapkan melalui Microsoft Entra admin center pada menu pengaturan keamanan identitas. Petugas IT yang memiliki kewenangan dapat meninjau Entra ID, kemudian membuka kebijakan Authentication methods untuk menentukan metode login berbasis FIDO2. Pada halaman kebijakan terkait, administrator memiliki kemampuan mengelola profil autentikasi serta menetapkan grup yang diperbolehkan yang dapat mengaktifkan metode login tersebut. Konfigurasi tersebut membantu pelaksanaan uji coba terbatas. Sebagai contoh, administrator bisa mengizinkan passkey terlebih dahulu bagi tim penguji internal sebelum menambah cakupan pengguna. Melalui penerapan bertahap, pengalaman pengguna bisa dievaluasi.
Di samping mengaktifkan metode FIDO2, administrator harus mengevaluasi kebijakan pembatasan jenis passkey agar registrasi mengikuti standar keamanan organisasi. Istilah AAGUID mengacu pada pengenal jenis autentikator yang membantu mengidentifikasi dukungan perangkat. Dalam konfigurasi passkey berbasis Windows, administrator perlu mengizinkan AAGUID Windows Hello. Pada konfigurasi terkait, pendaftaran Microsoft Entra passkey pada Windows memerlukan konfigurasi tanpa kewajiban attestation. Untuk mencegah kegagalan registrasi, kebijakan organisasi perlu diperiksa sebelum perubahan autentikasi digunakan dalam produksi. Penerapan kebijakan akses bersyarat dapat dimanfaatkan untuk menerapkan kontrol akses yang lebih kuat pada layanan atau pengguna tertentu.
Cara Mendaftarkan Passkey Microsoft Entra ID melalui Security Info
Setelah kebijakan organisasi aktif, pengguna memiliki kesempatan membuat passkey melalui halaman Security info di alamat https://mysignins.microsoft.com/security-info. Sebagai langkah awal, akses situs informasi keamanan menggunakan peramban modern, kemudian masuk dengan akun kerja atau sekolah. Apabila diminta, konfirmasi identitas menggunakan metode yang tersedia. Sesudah proses verifikasi selesai, tekan Tambahkan metode masuk dan temukan pilihan passkey FIDO2. Setelah pilihan ditentukan, pilih Berikutnya untuk menetapkan perangkat yang akan menyimpan kredensial. Pilihan yang muncul dapat berbeda berdasarkan konfigurasi keamanan organisasi. Dengan mengikuti petunjuk layar, registrasi dapat dilanjutkan.
Bagi pemilik komputer Windows, passkey bisa didaftarkan melalui Windows Hello apabila profil autentikator organisasi mendukung. Apabila proses diarahkan ke perangkat Windows, sistem menampilkan langkah konfirmasi identitas menggunakan pengenalan wajah yang tersedia. Setelah autentikasi selesai, Windows mendaftarkan pasangan kunci dalam penyimpanan lokal Windows Hello. Berbeda dari passkey tersinkronisasi, Microsoft Entra passkey pada Windows memerlukan registrasi terpisah untuk perangkat tambahan. Sementara itu, pilih Security key ketika sistem meminta jenis autentikator. Selanjutnya, pasang perangkat FIDO2 dan ikuti instruksi PIN atau biometrik. Sesudah autentikator terdaftar, pengguna memiliki pilihan mengganti label passkey pada daftar metode autentikasi.
Mengatur Passkey Microsoft Authenticator pada Android dan iPhone
Untuk pengguna perangkat mobile, Microsoft Entra ID menyediakan dukungan penggunaan passkey melalui Microsoft Authenticator pada smartphone Android dan iPhone. Ketentuan kompatibilitas perangkat mencakup Android 14 atau lebih baru dan iOS 17 atau lebih baru untuk pendaftaran kredensial berbasis aplikasi. Untuk memulai, pastikan Authenticator tersedia melalui saluran distribusi aplikasi yang terpercaya. Setelah aplikasi dibuka, tambahkan akun kerja atau sekolah dan ikuti langkah verifikasi yang diminta. Jika identitas telah ditambahkan sebelumnya, buka detail akun, kemudian pilih opsi membuat passkey. Sesudah itu, selesaikan MFA serta aktifkan kunci layar jika diperlukan. Melalui proses tersebut, metode autentikasi baru dapat tersedia.
Sesudah identitas pengguna dikonfirmasi, Microsoft Authenticator menampilkan instruksi untuk menetapkannya sebagai passkey provider. Jika menggunakan sistem operasi Android, tampilan konfigurasi menyesuaikan implementasi perangkat lunak. Pemilik ponsel bisa menemukan menu passkey atau Passwords and accounts, kemudian memastikan Authenticator diizinkan. Untuk pengguna iOS, menu pengisian otomatis kata sandi dan passkey sebaiknya dikonfigurasi agar kredensial tersimpan melalui penyedia yang dipilih. Ketika konfigurasi berhasil, kembali ke Authenticator dan pastikan status Passkey added muncul. Apabila pendaftaran dimulai dari Security info, pengguna sebaiknya menuntaskan verifikasi di situs pendaftaran supaya registrasi selesai sepenuhnya.
Solusi Kendala Pendaftaran serta Penggunaan Passkey Microsoft
Sesudah kredensial FIDO2 tersedia, pengguna dapat mencoba proses masuk ke layanan Microsoft yang mendukung. Pada halaman login, pilih opsi passkey jika tersedia dan lanjutkan petunjuk autentikasi. Ketika menggunakan autentikator Windows, pengguna mungkin perlu menggunakan sidik jari sebagai verifikasi lokal. Jika menggunakan Microsoft Authenticator, proses autentikasi menggunakan penyedia passkey mobile sesuai petunjuk keamanan. Dalam penggunaan lintas perangkat, sistem berpotensi menggunakan koneksi antarperangkat untuk membuktikan kedekatan autentikator. Dengan metode ini, pengguna bisa mengurangi ketergantungan pada password untuk skenario masuk yang sesuai kebijakan.
Apabila pendaftaran gagal, pemeriksaan awal yang disarankan adalah mengonfirmasi kebijakan autentikasi organisasi. Selain itu, periksa versi sistem operasi serta aktifkan kunci layar perangkat. Ketika menggunakan smartphone dari komputer, Bluetooth mungkin perlu diaktifkan dan aturan konektivitas harus mendukung autentikasi lintas perangkat. Apabila pendaftaran dilakukan pada komputer Windows, periksa apakah kredensial Windows Hello for Business sudah ada karena sebagian konfigurasi mungkin menolak pembuatan passkey tambahan. Untuk masalah yang berlanjut, mintalah bantuan tim IT dan hindari menghapus metode masuk terakhir. Melalui pengelolaan yang hati-hati, perubahan autentikasi berlangsung lebih aman.
Rangkuman Cara Login Microsoft Entra Tanpa Kata Sandi
Mengaktifkan autentikasi passkey pada Microsoft Entra termasuk strategi bermanfaat untuk meningkatkan keamanan akun. Berkat penggunaan pasangan kunci kriptografi, karyawan dapat mengautentikasi identitas tanpa harus mengetik password pada layanan yang mendukung. Ketersediaan berbagai metode penyimpanan passkey memberikan fleksibilitas sesuai kebutuhan pengguna. Walaupun demikian, efektivitas metode tersebut tetap membutuhkan pengelolaan autentikasi yang tepat. Berkat penerapan kebijakan yang sesuai, organisasi bisa memperkuat perlindungan identitas tanpa bergantung sepenuhnya pada password. Dari pengalaman Anda, apakah sistem login berbasis FIDO2 akan menjadi standar keamanan digital dalam masa depan layanan digital? Jangan ragu menyampaikan pengalaman Anda mengenai manfaat autentikasi modern.