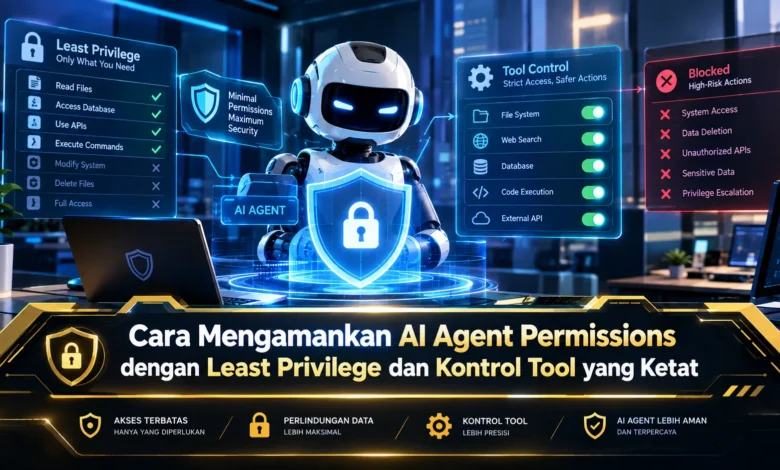
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Terapkan Least Privilege Sejak Awal
Konsep hak akses minimum membatasi kemampuan agent agar tidak melampaui kebutuhan fungsinya. Ketika AI hanya bertugas memproses data yang tersedia, maka permission write dan delete sebaiknya tetap dinonaktifkan. Pendekatan ini membantu memperkecil risiko penyalahgunaan akses.
Least privilege juga perlu diterapkan pada setiap resource secara terpisah. AI yang bekerja dengan satu folder tidak perlu melihat seluruh file organisasi. Dalam sistem TEKNOLOGI yang menggunakan AI otonom, pembatasan seperti ini membantu menciptakan batas keamanan yang lebih jelas.


Pisahkan Permission Berdasarkan Peran dan Tugas
Masing masing agent perlu memiliki fungsi yang spesifik. AI yang bertugas membuat ringkasan tidak membutuhkan permission seperti agent pengelola data. Pembagian role seperti ini membuat struktur hak akses menjadi lebih transparan.
Pengaturan role dapat membuat administrasi permission menjadi lebih konsisten. Role reader dapat dibatasi hanya untuk membaca, sedangkan role editor dapat memperoleh izin perubahan pada resource tertentu. Melalui model tersebut, hak yang berlebihan dapat lebih mudah dideteksi.
Gunakan Allowlist untuk Mengontrol Tool Access
Kontrol tool menjadi bagian penting karena AI agent dapat berinteraksi dengan berbagai fungsi eksternal. Agent dapat memiliki akses ke API eksternal, database, dokumen, dan aplikasi perusahaan. Jika seluruh fungsi dibuka tanpa batas, permukaan risiko menjadi lebih tinggi.
Pendekatan yang lebih aman adalah menggunakan allowlist tool. AI untuk merangkum dokumen tidak membutuhkan fungsi administrasi server. Kontrol seperti ini membantu membuat TEKNOLOGI agentic lebih mudah diawasi.
Berikan Akses Sementara pada Tugas Berisiko
Hak akses tertentu sebaiknya hanya aktif ketika dibutuhkan. Aktivitas dengan dampak besar seperti perubahan konfigurasi dan pengelolaan data penting dapat diberikan melalui permission sementara. Setelah kebutuhan akses berakhir, hak tambahan dapat langsung dinonaktifkan.
Hak akses sementara dapat dievaluasi sesuai kondisi tugas. Apabila suatu operasi membutuhkan privilege tambahan, permintaan dapat diperiksa sebelum akses diberikan. Pendekatan ini membantu menjaga permission tetap mengikuti kebutuhan aktual.
Tambahkan Human Approval untuk Tindakan Berisiko Tinggi
Otonomi agent sebaiknya tetap memiliki batas pada aktivitas tertentu. Aktivitas rutin dapat diberikan otonomi lebih besar, sedangkan aktivitas sensitif dapat memerlukan persetujuan manusia.
Pada skenario tertentu, agent dapat mengakses dokumen tetapi harus meminta konfirmasi sebelum menjalankan tindakan administratif. Pendekatan tersebut membantu menggabungkan efisiensi AI dengan pengawasan manusia. Hasilnya, agent tetap produktif tetapi tidak memiliki kebebasan absolut.
Pantau Aktivitas Agent dengan Logging dan Audit Trail
Pembatasan akses sebaiknya berjalan bersama observability. Pemanggilan fungsi sensitif perlu masuk ke dalam log. Data seperti nama agent, jenis operasi, waktu, target, serta respons sistem dapat memberikan visibilitas yang lebih baik terhadap perilaku AI.
Logging memungkinkan tim menemukan perilaku yang berbeda dari pola normal. Jika sebuah agent memanggil fungsi sensitif berulang kali, sistem dapat menghasilkan peringatan. Dalam ekosistem TEKNOLOGI berbasis AI, observability membantu menjaga kontrol tetap aktif.
Review Hak Akses AI Agent Secara Rutin
Hak akses yang sesuai sekarang dapat menjadi berlebihan ketika fungsi agent berubah. Karena itu, evaluasi permission perlu menjadi bagian dari pemeliharaan sistem. Izin yang sudah tidak diperlukan dapat dinonaktifkan agar privilege tidak terus menumpuk.
Pengelola sistem perlu mengevaluasi resource yang masih digunakan AI. Apabila sumber data sudah tidak diperlukan, akses tersebut dapat menjadi kandidat untuk dicabut. Kebiasaan evaluasi tersebut membantu menjaga konfigurasi tetap bersih.
Penutup
Keamanan permission AI agent memerlukan kombinasi antara hak akses minimum, pembatasan fungsi, serta pengawasan berkelanjutan. Dengan membatasi role, menggunakan allowlist tool, menerapkan permission dinamis, menambahkan human approval, serta mencatat aktivitas agent, organisasi dapat mengurangi risiko akses yang terlalu luas. Seiring kemajuan TEKNOLOGI agentic, kontrol permission akan menjadi bagian penting dari desain sistem. Anda dapat ikut berdiskusi mengenai strategi least privilege untuk agentic AI agar pembahasan tentang governance AI semakin luas.