Microsoft Tambal Celah Keamanan Outlook yang Telah Dieksploitasi untuk Mencuri Kredensial Pengguna

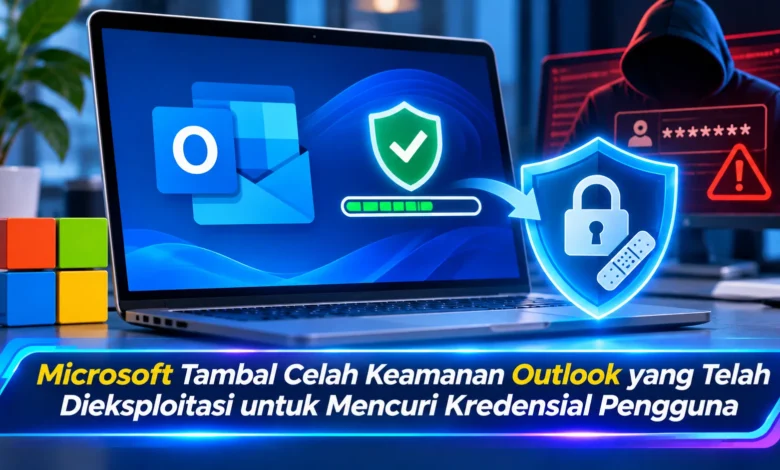
Microsoft kembali merilis pembaruan keamanan penting pada 10 November 2026 untuk mengatasi kerentanan zero-day pada aplikasi Outlook yang telah dimanfaatkan penyerang. Celah dengan identitas CVE-2026-124194 tersebut memungkinkan informasi autentikasi NTLMv2 pengguna terekspos ketika file pesan berbahaya dibuka. Temuan ini menjadi perhatian dalam industri teknologi karena Outlook banyak digunakan untuk komunikasi bisnis dan pengelolaan informasi perusahaan. Meskipun kerentanan tersebut memiliki tingkat keparahan sedang, eksploitasi aktif membuat pemasangan pembaruan menjadi prioritas. Pengguna dan administrator sistem perlu memahami mekanisme ancaman, dampak pencurian kredensial, serta langkah perlindungan yang dapat dilakukan untuk menjaga keamanan akun dan jaringan.
Temuan Keamanan Microsoft Outlook dalam Pembaruan November 2026
Layanan Outlook menjadi salah satu aplikasi komunikasi digital dalam lingkungan profesional. Dengan banyaknya pengguna di berbagai sektor, kelemahan perangkat lunak berpotensi memengaruhi perlindungan informasi. Dalam rilis keamanan tanggal 10 November 2026, Microsoft memperbaiki kerentanan dengan identitas CVE-2026-124194. Celah keamanan ini dikategorikan sebagai spoofing vulnerability. Sumber kelemahan tersebut berhubungan dengan kurangnya peringatan ketika aplikasi melakukan tindakan yang berpotensi tidak aman.
Berdasarkan klasifikasi keamanan Microsoft, CVE-2026-124194 memiliki nilai keparahan CVSS 6,5 dan tergolong memiliki tingkat keparahan sedang. Walaupun demikian, kerentanan ini diketahui telah dimanfaatkan dalam serangan nyata. Temuan tersebut meningkatkan urgensi penerapan pembaruan keamanan. Pada proses perlindungan sistem perusahaan, penentuan prioritas harus mempertimbangkan bukti serangan. Dengan demikian, organisasi sebaiknya segera mengevaluasi sistem yang terdampak.
Cara Kerja Serangan Outlook yang Mencuri Informasi Autentikasi
Proses penyalahgunaan celah keamanan tersebut berawal dari file pesan yang dibuat secara khusus. Pelaku ancaman berpotensi mengirimkan file tersebut kepada calon korban. Saat berkas berbahaya dijalankan melalui Outlook, sistem dapat melakukan sambungan ke alamat jaringan berbahaya. Aspek berbahaya dalam proses tersebut adalah hilangnya pemberitahuan sebelum koneksi berisiko dilakukan. Akibatnya, penyerang dapat memperoleh hash autentikasi pengguna.
Informasi NTLMv2 yang dicuri bukan merupakan password asli dalam bentuk teks biasa. Namun demikian, informasi itu dapat menghadirkan risiko penyalahgunaan akun. Pada kondisi tertentu, penyerang berpotensi menggunakan kredensial tersebut untuk menyamar sebagai pengguna. Pelaku juga dapat melakukan upaya menebak password berdasarkan hash. Keberhasilan serangan lanjutan ditentukan oleh kondisi keamanan layanan yang digunakan.
Peran File Pesan Berbahaya pada Eksploitasi Outlook
Aspek utama dalam mekanisme serangan tersebut adalah kebutuhan interaksi korban sebelum eksploitasi terjadi. Dalam uraian mengenai kondisi eksploitasi, panel pratinjau Outlook tidak menjadi vektor eksploitasi pada celah ini. Karakteristik ini membantu administrator menentukan tindakan perlindungan yang relevan. Meskipun file harus dibuka terlebih dahulu, pengguna masih dapat menjadi sasaran manipulasi. Penyerang sering membuat permintaan yang tampak mendesak agar file dibuka.
Untuk mengurangi risiko tersebut, identitas pengirim sebaiknya diverifikasi secara cermat. Pesan yang meminta tindakan mendesak patut diperiksa lebih lanjut. Jika lampiran terlihat berasal dari kontak yang dikenal, validasi menggunakan kontak resmi merupakan langkah yang disarankan. Untuk menjaga keamanan perangkat, hindari menjalankan file yang tidak diperlukan. Praktik sederhana tersebut meningkatkan kesadaran terhadap ancaman email modern.
Pembaruan Patch Tuesday November 2026 untuk Melindungi Pengguna
Dalam upaya memperkuat perlindungan aplikasinya, Microsoft menyediakan tambalan melalui Patch Tuesday November 2026. Tambalan yang diterbitkan ditujukan untuk mengatasi kelemahan CVE-2026-124194. Aplikasi dalam cakupan kerentanan tersebut meliputi Microsoft 365 Apps for Enterprise dan Office LTSC 2021 serta 2024. Organisasi yang memakai produk terdampak sebaiknya memeriksa status instalasi tambalan. Pemeriksaan ini membantu mengurangi kemungkinan sistem tetap rentan.
Bagi pemilik aplikasi Office berbasis langganan, pengguna bisa membuka menu pembaruan pada perangkat lunak Office. Pada aplikasi yang mendukung menu tersebut, gunakan pilihan pembaruan melalui File, Account, dan Update Options. Pada tahapan berikutnya, jalankan pemeriksaan update melalui pilihan Update Now. Apabila aplikasi diatur oleh administrator TI, instalasi mungkin dikendalikan melalui kebijakan organisasi. Sesudah proses update dilakukan, lakukan verifikasi bahwa tambalan berhasil diterapkan.
Perlindungan Jaringan dan Akun setelah Celah Outlook Ditemukan
Selain memasang pembaruan keamanan, perusahaan perlu mengevaluasi kebijakan akses serta konfigurasi sistem. Salah satu langkah penting adalah mengendalikan akses jaringan melalui protokol SMB. Dalam lingkungan Windows, akses berbagi berkas melalui SMB dapat berkaitan dengan penggunaan kredensial. Untuk mengurangi kemungkinan kebocoran, administrator dapat mengevaluasi pembatasan port TCP 445 keluar. Langkah pengamanan tersebut sebaiknya disesuaikan dengan arsitektur jaringan organisasi.
Upaya lain yang dapat diterapkan adalah meninjau penggunaan autentikasi NTLM dan memperkuat pengawasan akun. Pada sistem autentikasi organisasi, penerapan autentikasi multifaktor tetap memberikan perlindungan tambahan. Namun demikian, perlindungan tersebut tidak selalu menghentikan seluruh penyalahgunaan hash NTLM. Ketika aktivitas mencurigakan terdeteksi, administrator perlu meninjau aktivitas akses yang tidak biasa. Bagi akun yang diduga terdampak, penggantian password serta pencabutan sesi dapat dipertimbangkan sesuai hasil investigasi.
Rangkuman Ancaman CVE-2026-124194 bagi Pengguna Microsoft
Penanganan celah zero-day Outlook oleh Microsoft menjadi pengingat penting mengenai risiko keamanan aplikasi email. Walaupun CVSS yang diberikan hanya sebesar 6,5, bukti eksploitasi aktif membuat penanganannya mendesak. Melalui pemasangan pembaruan resmi, perusahaan dapat membatasi risiko akses tidak sah. Untuk menjaga perlindungan jangka panjang, pengawasan aktivitas digital menjadi tanggung jawab bersama. Bagaimana pandangan Anda, apakah pengguna semakin memahami risiko membuka file pesan yang tidak dikenal? Sampaikan pengalaman Anda dalam menjaga akun email.